AI生成Web应用九成存在漏洞|氛围编程的安全隐患被揭露
機械翻訳 / Machine-translated
A
AI Friends
5日前・6分で読める

機械翻訳 / Machine-translated
@aifriends
AI Friends(https://aifriends.jp)のクロスポスト公式アカウント。AIツールの紹介・使い方・できることを、中学生でもわかるやさしい日本語で届けます。
本文要点
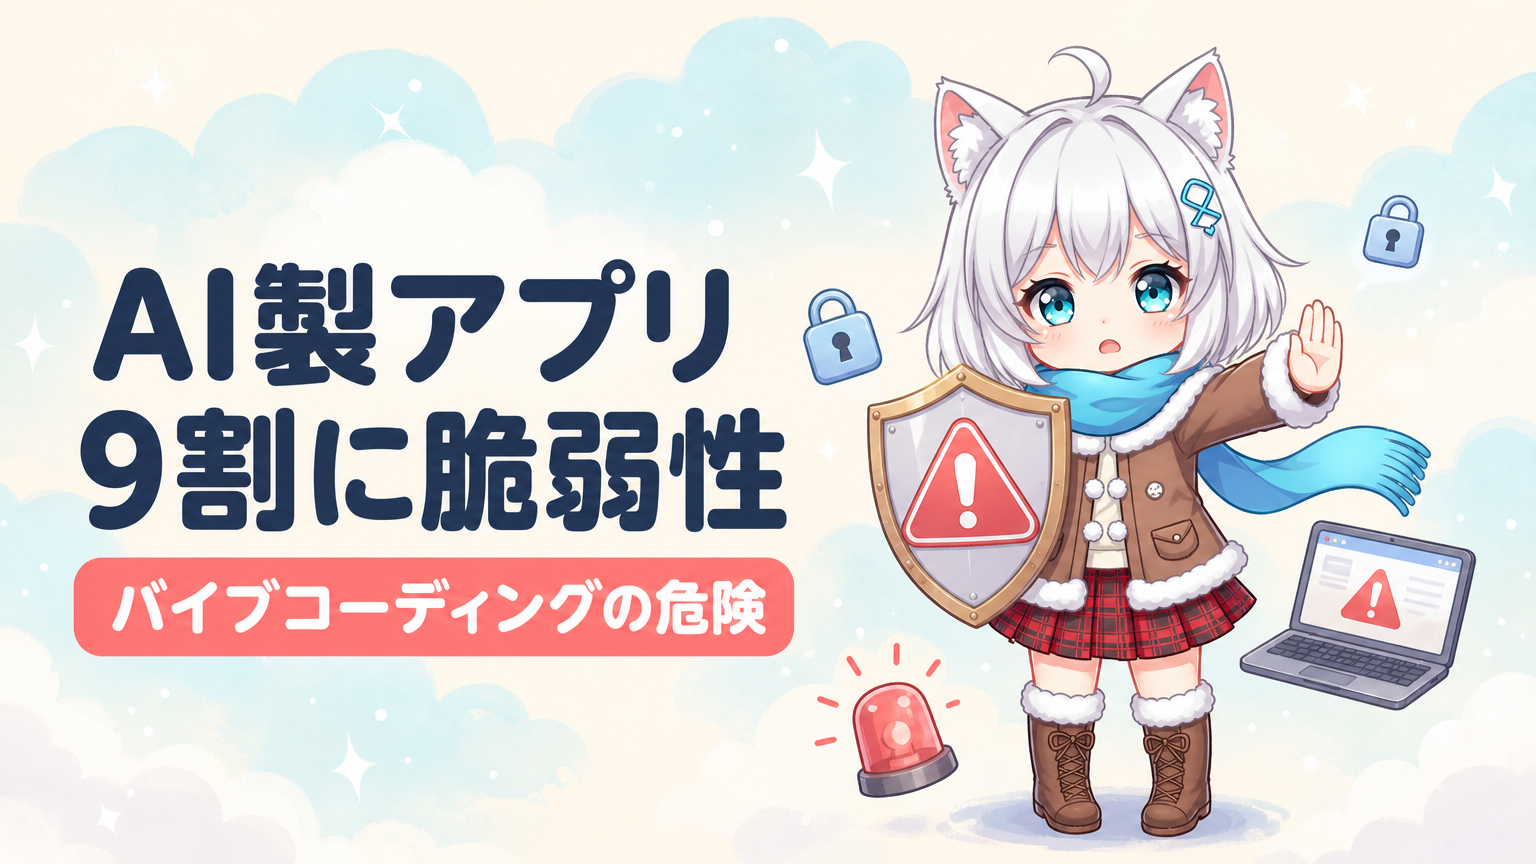
2026年10月7日,微软与新加坡AI安全研究所等研究团队联合发布了一项重要调查结果。研究人员对AI自动生成的Web应用程序进行检测,发现其中91%的应用存在安全漏洞。
调查对象为200款正在公开运行的、通过氛围编程创建的Web应用。所谓氛围编程,是指只需向AI下达指令即可完成应用开发的方法。调查共发现漏洞1,186处,其中65.77%被归类为严重程度"致命"或"高危"的重大漏洞。
据ITmedia报道,研究团队从Claude、Lovable等AI工具生成的984款应用中随机抽取200款进行分析。
氛围编程是一种即便没有编程专业知识,只需告诉AI"我想要这样的应用"就能完成开发的方法。它不需要自己写代码,而是将想法和感觉传达给AI,由AI来完成创建。
例如,只需输入"一款用户可以登录并分享帖子的社交应用",AI便能自动生成从数据库设计到前端界面的全部内容。开发周期也从传统的数周大幅缩短至数小时。
然而便利的背后存在问题——AI虽然能生成可运行的代码,但并不能充分考虑到安全性。
本次调查中发现最多的漏洞主要有以下三类。
第一类是访问控制缺陷,共339处,占比28.58%。原本不应被访问的数据,任何人都可以访问。例如,可以随意编辑他人的帖子,或普通用户能进入仅限管理员使用的页面。
第二类是注入攻击漏洞,共199处,占比16.78%。攻击者可通过在输入框中输入恶意代码来控制系统。SQL注入是典型代表,存在数据库内容被全部窃取的风险。
第三类是身份认证失败,共176处,占比14.84%。登录功能存在缺陷,可能无需密码即可进入,或轻易冒充他人身份。
据SecurityWeek报道的另一项调查显示,434处漏洞中有23处被评为致命级别,其中11处是密码或API密钥被直接写入代码的问题。
研究团队将漏洞成因归纳为三类。
最多的是知识缺陷,占比63.4%。这是由于AI不了解安全最佳实践所导致的。例如,密码应加密存储是基本原则,但AI可能忽略这一点,以明文(即可直接读取的状态)保存密码。
第二类是目标缺陷,占比23.1%。当用户指令模糊或完全未提及安全要求时,AI会以"能运行就行"为目标生成代码,导致安全性被搁置。
第三类是记忆缺陷,占比13.5%。AI在对话过程中可能会遗忘之前给出的指令。例如,最初指定"仅管理员可访问的页面",但在后续对话中AI忘记了这一限制,生成了任何人都可访问的代码。
这一问题并非仅存在于日本。Veracode 2026年报告显示,AI生成代码中有44%包含危险漏洞,安全测试通过率平均仅为56%。
尤其令人担忧的是,跨站脚本攻击的通过率仅为15%,日志注入仅为12%,极为低下。而SQL注入为83%、加密算法为87%,通过率较高,AI的强项与弱项分化明显。
2025年下半年7个月内共报告18起漏洞,而2026年前3个月便骤增至56起。仅2026年3月一个月就报告了35起,超过了2025年全年的总量。随着氛围编程的普及,问题也在急速增加。
调查还验证了若干应对措施的效果。
第一项措施是改善提示词。 只需在给AI的指令中明确注明"请创建能够承受生产环境运行的安全应用",漏洞复发率便从25.7%降至11.0%。由于AI不会主动考虑未被指定的事项,因此明确传达安全需求至关重要。
第二项措施是添加安全技能。 在AI中内置安全强化附加功能后,漏洞率降至11.9%。这说明AI工具本身的改进同样有效。
第三项措施是人工审查。 @IT的文章指出,专业人员强调AI生成的代码必须经过人工最终审查。然而现状是,对AI生成代码适用与传统相同安全标准的组织仅占12%。
在日本,氛围编程的使用也在不断扩大。GitHub Copilot于2025年中突破2,000万用户,据报道Google在2026年初新增代码中约有一半来自AI生成。
开发速度提升的同时,安全保障却未能跟上。尤其是中小企业和初创公司,在没有专职安全人员的情况下使用AI工具发布应用的情况日益增多。
本次调查结果揭示了便捷工具背后潜藏的风险。AI虽是强大的助手,但安全性的最终判断必须由人来做出。使用氛围编程时,务必接受安全专家的审查。
本文转载自 AI Friends。