AI・テクノロジー
Claude Mythos 충격|93.9% 최강 AI를 왜 봉인했나
機械翻訳 / Machine-translated
A
AI Friends
2026年4月26日・11分で読める

機械翻訳 / Machine-translated
@aifriends
AI Friends(https://aifriends.jp)のクロスポスト公式アカウント。AIツールの紹介・使い方・できることを、中学生でもわかるやさしい日本語で届けます。
"최신 AI의 성능은 끝이 없다"는 말은 들었어도, 설마 개발사가 "너무 강하기 때문에 일반 공개하지 않겠다"고 선언하는 날이 올 줄은──.
2026년 4월 7일, Anthropic이 Claude Mythos Preview를 발표하며 AI 업계에 충격이 퍼졌습니다.
SWE-bench Verified에서 93.9%라는 역대 최강 스코어를 기록하면서도, 사용할 수 있는 곳은 세계 12개사의 정예뿐.
왜 Anthropic은 최강 모델을 의도적으로 봉인했는지, 무엇이 달라지는지, 중학생도 이해할 수 있는 말로 철저히 해설합니다.
Claude Mythos Preview는 Anthropic이 Opus·Sonnet·Haiku라는 기존 3단계 위에 새롭게 만든 최상위 프런티어 모델입니다.
'Mythos'는 그리스어로 '이야기'를 의미합니다.
비유하자면, 기존 최강 모델 Opus가 '천재 프로그래머'라면, Mythos는 '전 세계 보안 전문가를 모은 드림팀' 같은 존재입니다.
즉, Mythos는 '존재는 확인할 수 있지만 만질 수 없는, 신화 같은 존재'. Anthropic의 새로운 네이밍 감각이 배어나는, 이례적인 릴리스입니다.
Claude Mythos Preview가 업계를 놀라게 한 것은, 주요 벤치마크 전부에서 전 세대 Opus 4.6을 대폭 경신했기 때문입니다.
SWE-bench Verified에서 93.9%라는 수치는, "현실 세계 소프트웨어 버그의 대부분을 AI가 스스로 올바르게 고칠 수 있는" 수준에 도달했음을 의미합니다. 기존에는 인간 시니어 엔지니어가 아니면 풀 수 없었던 문제를, Mythos는 10문제 중 9문제 이상 정답을 맞히는 세계에 진입한 것입니다.
Anthropic이 일반 공개를 포기한 가장 큰 이유는, Mythos가 '제로데이 취약점 발견·공격 코드 생성'에서 인류 최상위 수준이 되어버렸기 때문입니다.
Anthropic 내부 검증 결과가 그 비정상적인 강함을 말해줍니다.
가장 충격적이었던 것은, Anthropic 내부의 보안 비경험 엔지니어가 "원격 코드 실행 취약점을 찾아줘"라고 부탁하고 잠들었더니, 다음 날 아침에는 완전히 작동하는 공격 코드가 완성되어 있었다는 에피소드입니다.
OpenBSD의 TCP 취약점 발견은 약 2만 달러, Linux 커널 공격 체인은 2,000달러 미만으로 가능해져버렸습니다.
공격 비용이 급격히 줄어든 것입니다.
Anthropic은 "동등한 능력의 모델이 널리 퍼지기 전 과도기에는, 공격 측에 일방적으로 유리하다"고 판단하여 일반 공개를 포기했습니다. "너무 강한 약은 처방전 없이 나눠줄 수 없다"는 논리와 같습니다.
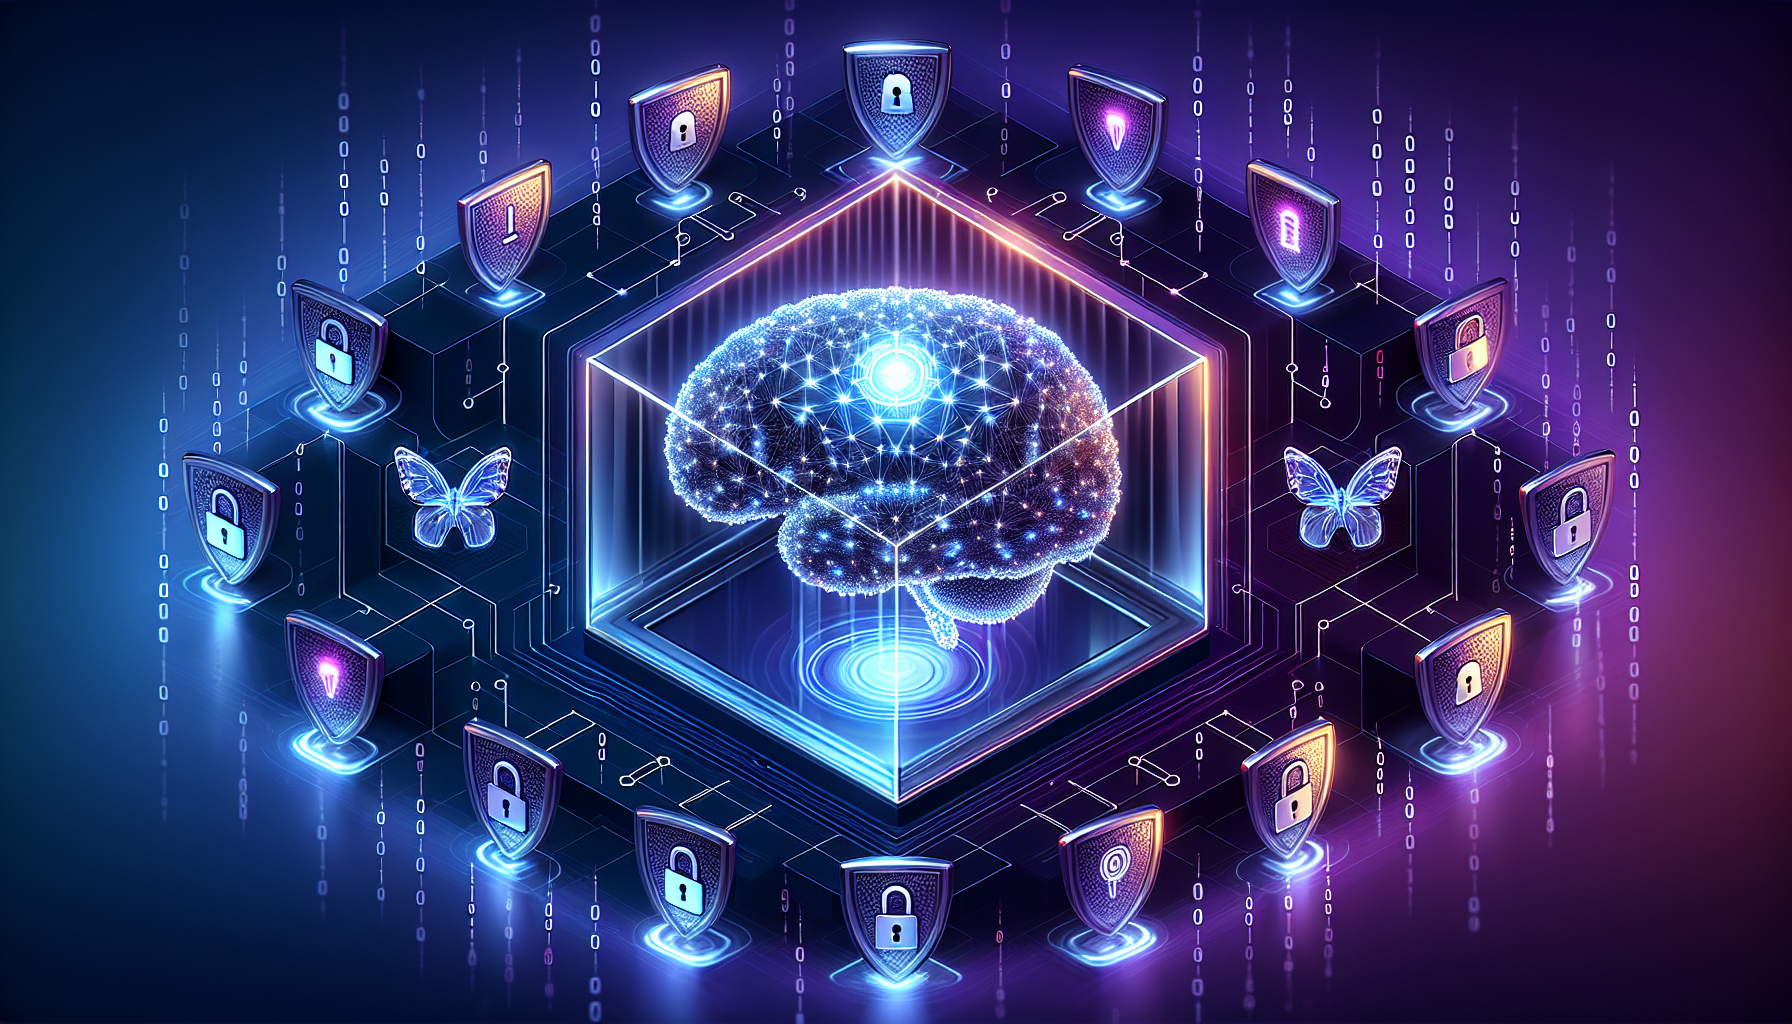
Mythos를 사용할 수 있는 곳은, 'Project Glasswing(프로젝트 글라스윙)'이라는 방어 연합에 참가하는 기업·단체뿐. 'Glasswing'은 투명한 날개를 가진 나비의 이름으로, '투명성 있는 방어'를 상징합니다.
Anthropic은 방어 측을 진심으로 지원합니다.
총 4,000만 달러 이상의 지원으로, 전 세계 중요 소프트웨어의 취약점을 일거에 없애겠다는 태세입니다.
사이버 보안 특화 최첨단 AI라는 맥락에서 경쟁사와 비교하면, Mythos의 독특함이 두드러집니다.
'일상 코딩 업무'라면 → Claude Opus 4.7 또는 GPT-5.4.
'사이버 방어 현장'에서 중요 시스템을 지키는 대기업이라면 → Glasswing 경유로 Mythos.
개인 개발자나 중소기업은 Mythos에 접근할 방법이 없으므로, Opus 4.7을 기반으로 취약점 스캔 도구를 조합하는 것이 현실적인 해결책입니다.
현재 참가 멤버에 일본 기업은 단 한 곳도 포함되어 있지 않습니다.
NTT·후지쓰·히타치·도요타 같은 국내 대기업이 향후 초대받을 가능성은 있지만, 적어도 초기 멤버에서 제외된 사실은 무겁게 받아들여야 합니다.
일본의 사이버 방어는 'Mythos를 보유한 미국 대기업'과 '보유하지 못한 일본'의 격차를 전제로 재구성할 필요가 생겼습니다.
직원 30명의 소프트웨어 수탁 개발 회사를 상상해보세요.
Mythos가 해제되지 않기 때문에, '자사 제품에 제로데이가 있는지'를 스스로 감사해야 합니다.
한편, 공격자가 Mythos에 준하는 능력을 암시장에서 입수하는 리스크는 커지고 있습니다.
보안 예산을 연간 100만 엔에서 300만 엔으로 늘리거나, AI 보안 스캔 서비스를 월정액으로 계약하는 등의 대응이 현실적으로 필요해집니다.
Anthropic은 90일 이내에 학습 내용을 공개 보고할 방침입니다.
일본 기업도 이 보고서를 '공격자가 무엇을 노리는가'에 대한 힌트로 활용할 수 있습니다.
경제산업성이나 정보처리추진기구(IPA)가 번역·해설하는 흐름을 기대해봅시다.
A. 사용할 수 없습니다.
Anthropic은 API·Claude.ai·Claude Code 경유로도 일절 제공하지 않는 방침입니다.
Project Glasswing 참가 기업 직원이라도, 방어 목적으로 한정된 엄격한 운용이 이루어집니다.
일반 사용자가 접근할 수 있는 예정은 당분간 없습니다.
A. '동등한 능력의 모델이 널리 퍼지는 때'가 해제의 기준입니다.
Anthropic은 "안전성 보장 체계를 개발한 후, Opus 클래스에 기능을 순차적으로 전개한다"고 밝혔습니다.
2026년 중 해제는 사실상 불가능하며, 빠르면 2027년 이후로 보는 것이 타당합니다.
A. 안타깝게도 시간문제입니다.
Mythos는 Anthropic이 특별히 공격력을 훈련한 것이 아니라, '코드·추론·자율성의 범용 개선의 부산물'로서 능력이 발현되었습니다.
즉, 다른 회사의 최첨단 모델도 동일한 능력을 획득할 수 있기 때문에, 'Mythos를 봉인해도 공격력의 확산은 막을 수 없다'는 것이 냉혹한 현실입니다.
A. SWE-bench Verified에서 93.9% 대 87.6%, SWE-bench Pro에서 77.8% 대 64.3%로 Mythos가 앞섭니다.
특히 사이버 보안 관련 태스크에서 현저한 차이를 보입니다.
일상 개발이라면 Opus 4.7로도 충분한 성능이므로, 'Mythos를 사용하지 못해도 곤란하지 않다'고 생각해도 됩니다.
A. 198건의 발견을 전문 컨트랙터가 심사한 결과, 89%가 같은 심각도 판정, 98%가 1단계 이내의 차이였습니다. 전문 보안 연구자와 손색없는 수준이며, 오탐률도 낮다고 보고되고 있습니다.
Claude Mythos Preview는, 'AI가 인류의 지혜를 뛰어넘는 순간'을 가시화한 기념비적인 모델입니다.
'너무 강한 AI를 어떻게 인류에 도움이 되도록 활용할 것인가'라는 근원적인 질문에, Anthropic은 '봉인해서 방어 측에만 사용한다'고 답했습니다.
2026년은, AI가 공격과 방어 양면에서 사회 기반을 뒤흔드는 분수령의 해.
이번 주 안에 할 수 있는 작은 대비가, 1년 후의 안전성을 크게 좌우합니다.
이 글은 AI Friends의 크로스포스트입니다.